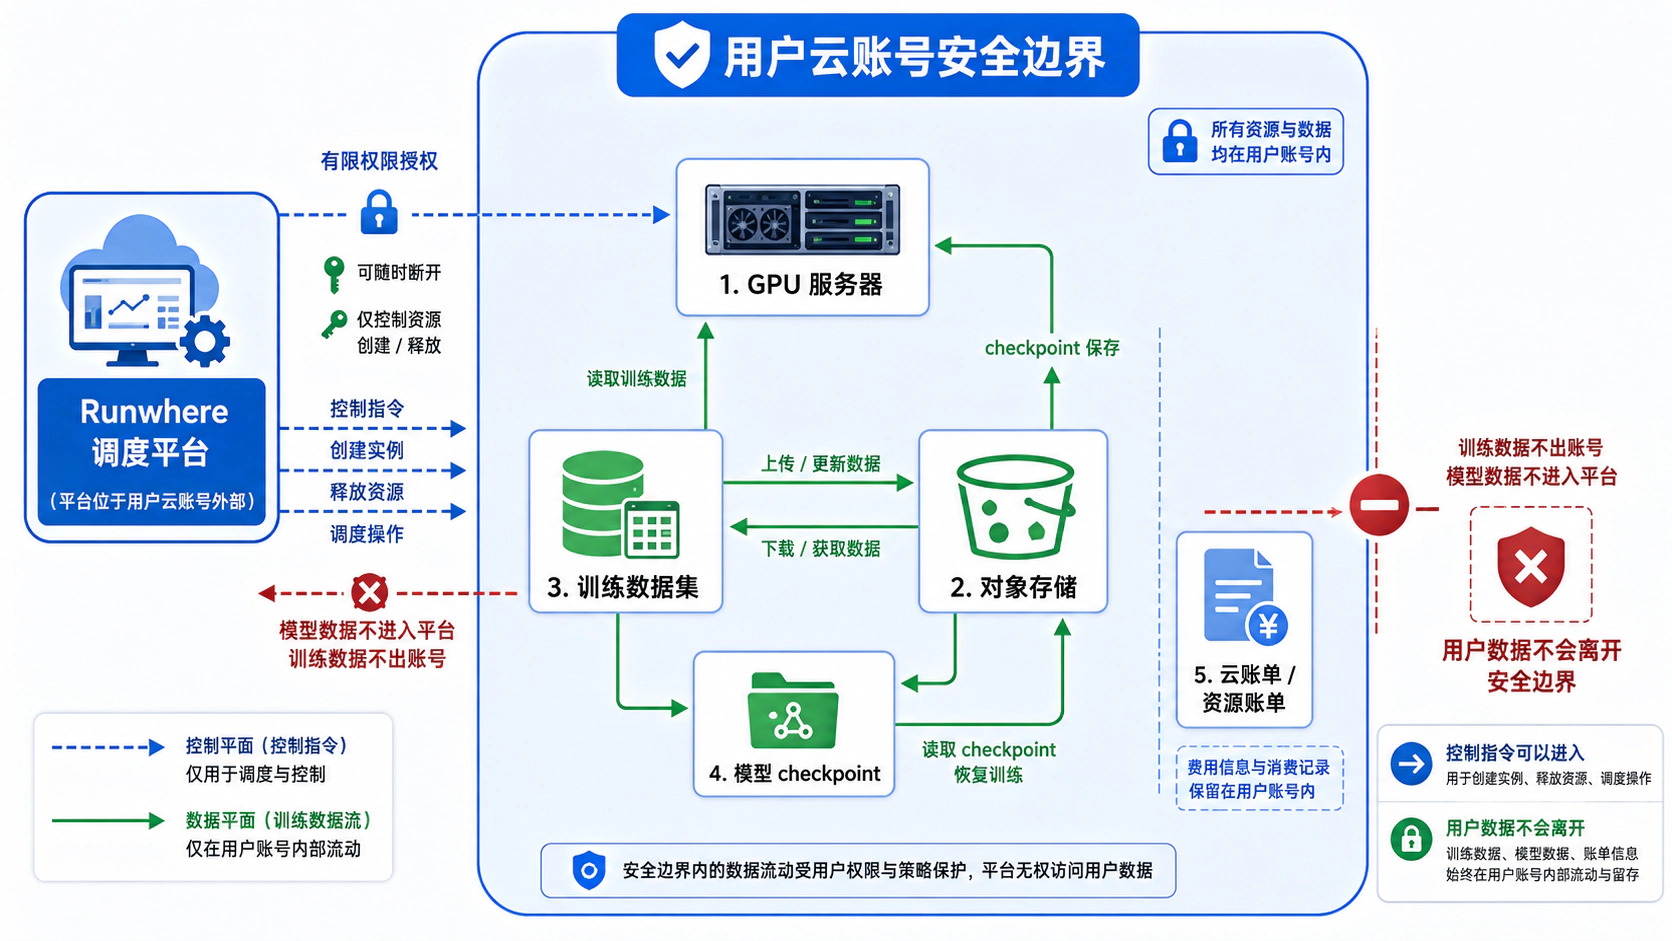
Runwhere.AI 管理数据的原则只有一条:平台是调度层,不是存储层。 不管是训练任务、推理服务还是 Notebook 交互会话,你的代码、数据、模型和 checkpoint,从提交到产出,全程只待在你自己的云账号和对象存储里。这篇讲清楚这个承诺具体意味着什么,以及你怎么验证它。
你的每一类资产,都有一个明确的归属
我们按资产类型把话说死,不留模糊地带。你的代码会同步到任务运行所需要的位置,目标是你自己授权的存储,而不是平台的空间;数据集更不需要「先搬到平台再用」——你的数据在哪里,任务就调度到哪里去跑,数据自始至终不离开你划定的边界。训练产出的模型和 checkpoint 会写入你自己声明的存储位置,中断恢复、失败重试、长期归档,都在你自己的地盘上完成;而代码里的 API key、配置文件这类凭据,跟着同样的边界走,平台上没有另一份。
一句话:Runwhere.AI 上不存在「把数据上传给平台」这个动作。 你授权多少,平台就能用到多少;你没授权的,平台碰不到。
授权:你给多少,平台就有多少
第一次使用时,你按向导把自己的云账号接进来:授权一个角色让平台调度 GPU,指定一个你自己的存储桶放文件。授权的粒度由你控制,随时可以收回——收回之后,平台对你的账号不再有任何操作能力。数据安全的保障不靠「平台承诺不碰」,而靠结构:你的存储挂在你自己的账号下,钥匙只有一把,在你手里。
任务跑在哪里:你的账号,用完即释放
GPU 节点在你的云账号内创建,任务进程一退出就自动释放。这意味着任务运行期间产生的所有数据——checkpoint、日志、中间产物——落点都在你的边界内;节点不常驻、不留残影,用完即毁。平台经手的只有任务配置、运行状态、计费记录这类元数据,它们描述「任务怎么跑」,不包含你的数据本身。
别人碰不到你的数据,你也碰不到别人的
Runwhere.AI 是多租户平台,隔离是硬约束:你的任务、日志、账单、密钥,对其他任何组织不可见,同理,别人的资源对你也不可见。加上分级的密钥权限和可审计的登录会话管理,团队内部的访问控制也有抓手。
你可以自己验证
数据安全的说法不该靠信,三个动作可以核实。打开你的云厂商控制台,文件的写入、节点的创建和回收全部出现在你自己的账号里,有完整记录、随时可审计;再看一遍任务声明,代码、模型、checkpoint 的存放位置填的都是你自己的存储和来源——没有「平台空间」这个选项;最后不妨做一次搬家演练,哪天不用 Runwhere.AI 了,检查你的代码、数据、模型和 checkpoint,它们会原封不动地待在你的账号里,因为从来没离开过。
写在最后
「帮你把 GPU 用好」是服务,「替你保管数据」是托管——前者可以随时换供应商,后者换了就伤筋动骨。Runwhere.AI 选择只做前者:数据全程在你自己的云账号和对象存储里,平台经手的只有调度指令和元数据。你评估任何算力平台时,值得把这三个问题问在价格前面:在哪存、谁能碰、怎么拿走。
想开始体验,可以先看文档站的快速开始。